Deepfake ngày càng tinh vi, ngân hàng xác thực người dùng ra sao?


(Dân trí) - Khi khuôn mặt và giọng nói đều có thể bị AI giả mạo, các hệ thống tài chính phải dựa vào nhiều lớp kiểm tra để xác minh danh tính người dùng.
Giống hệt không đồng nghĩa có thể vượt mọi lớp xác thực
Sự phát triển nhanh của deepfake khiến nhiều người lo ngại: nếu AI có thể tái tạo khuôn mặt ngày càng giống thật, liệu các hệ thống xác thực bằng khuôn mặt của ngân hàng có còn an toàn?
Theo ông Nguyễn Chiến Thắng, Giám đốc Trung tâm Phát triển, Ngân hàng TMCP Sài Gòn - Hà Nội (SHB), cần tách biệt hai vấn đề: AI có thể tạo ra một khuôn mặt giống người thật và AI có thể vượt qua toàn bộ quy trình xác thực tài chính là hai chuyện khác nhau.
Một bức ảnh công khai trên mạng có thể là nguyên liệu để tạo deepfake, nhưng để mở hoặc chiếm quyền một tài khoản ngân hàng, kẻ xấu thường cần nhiều dữ liệu và phải vượt qua nhiều lớp kiểm tra khác.

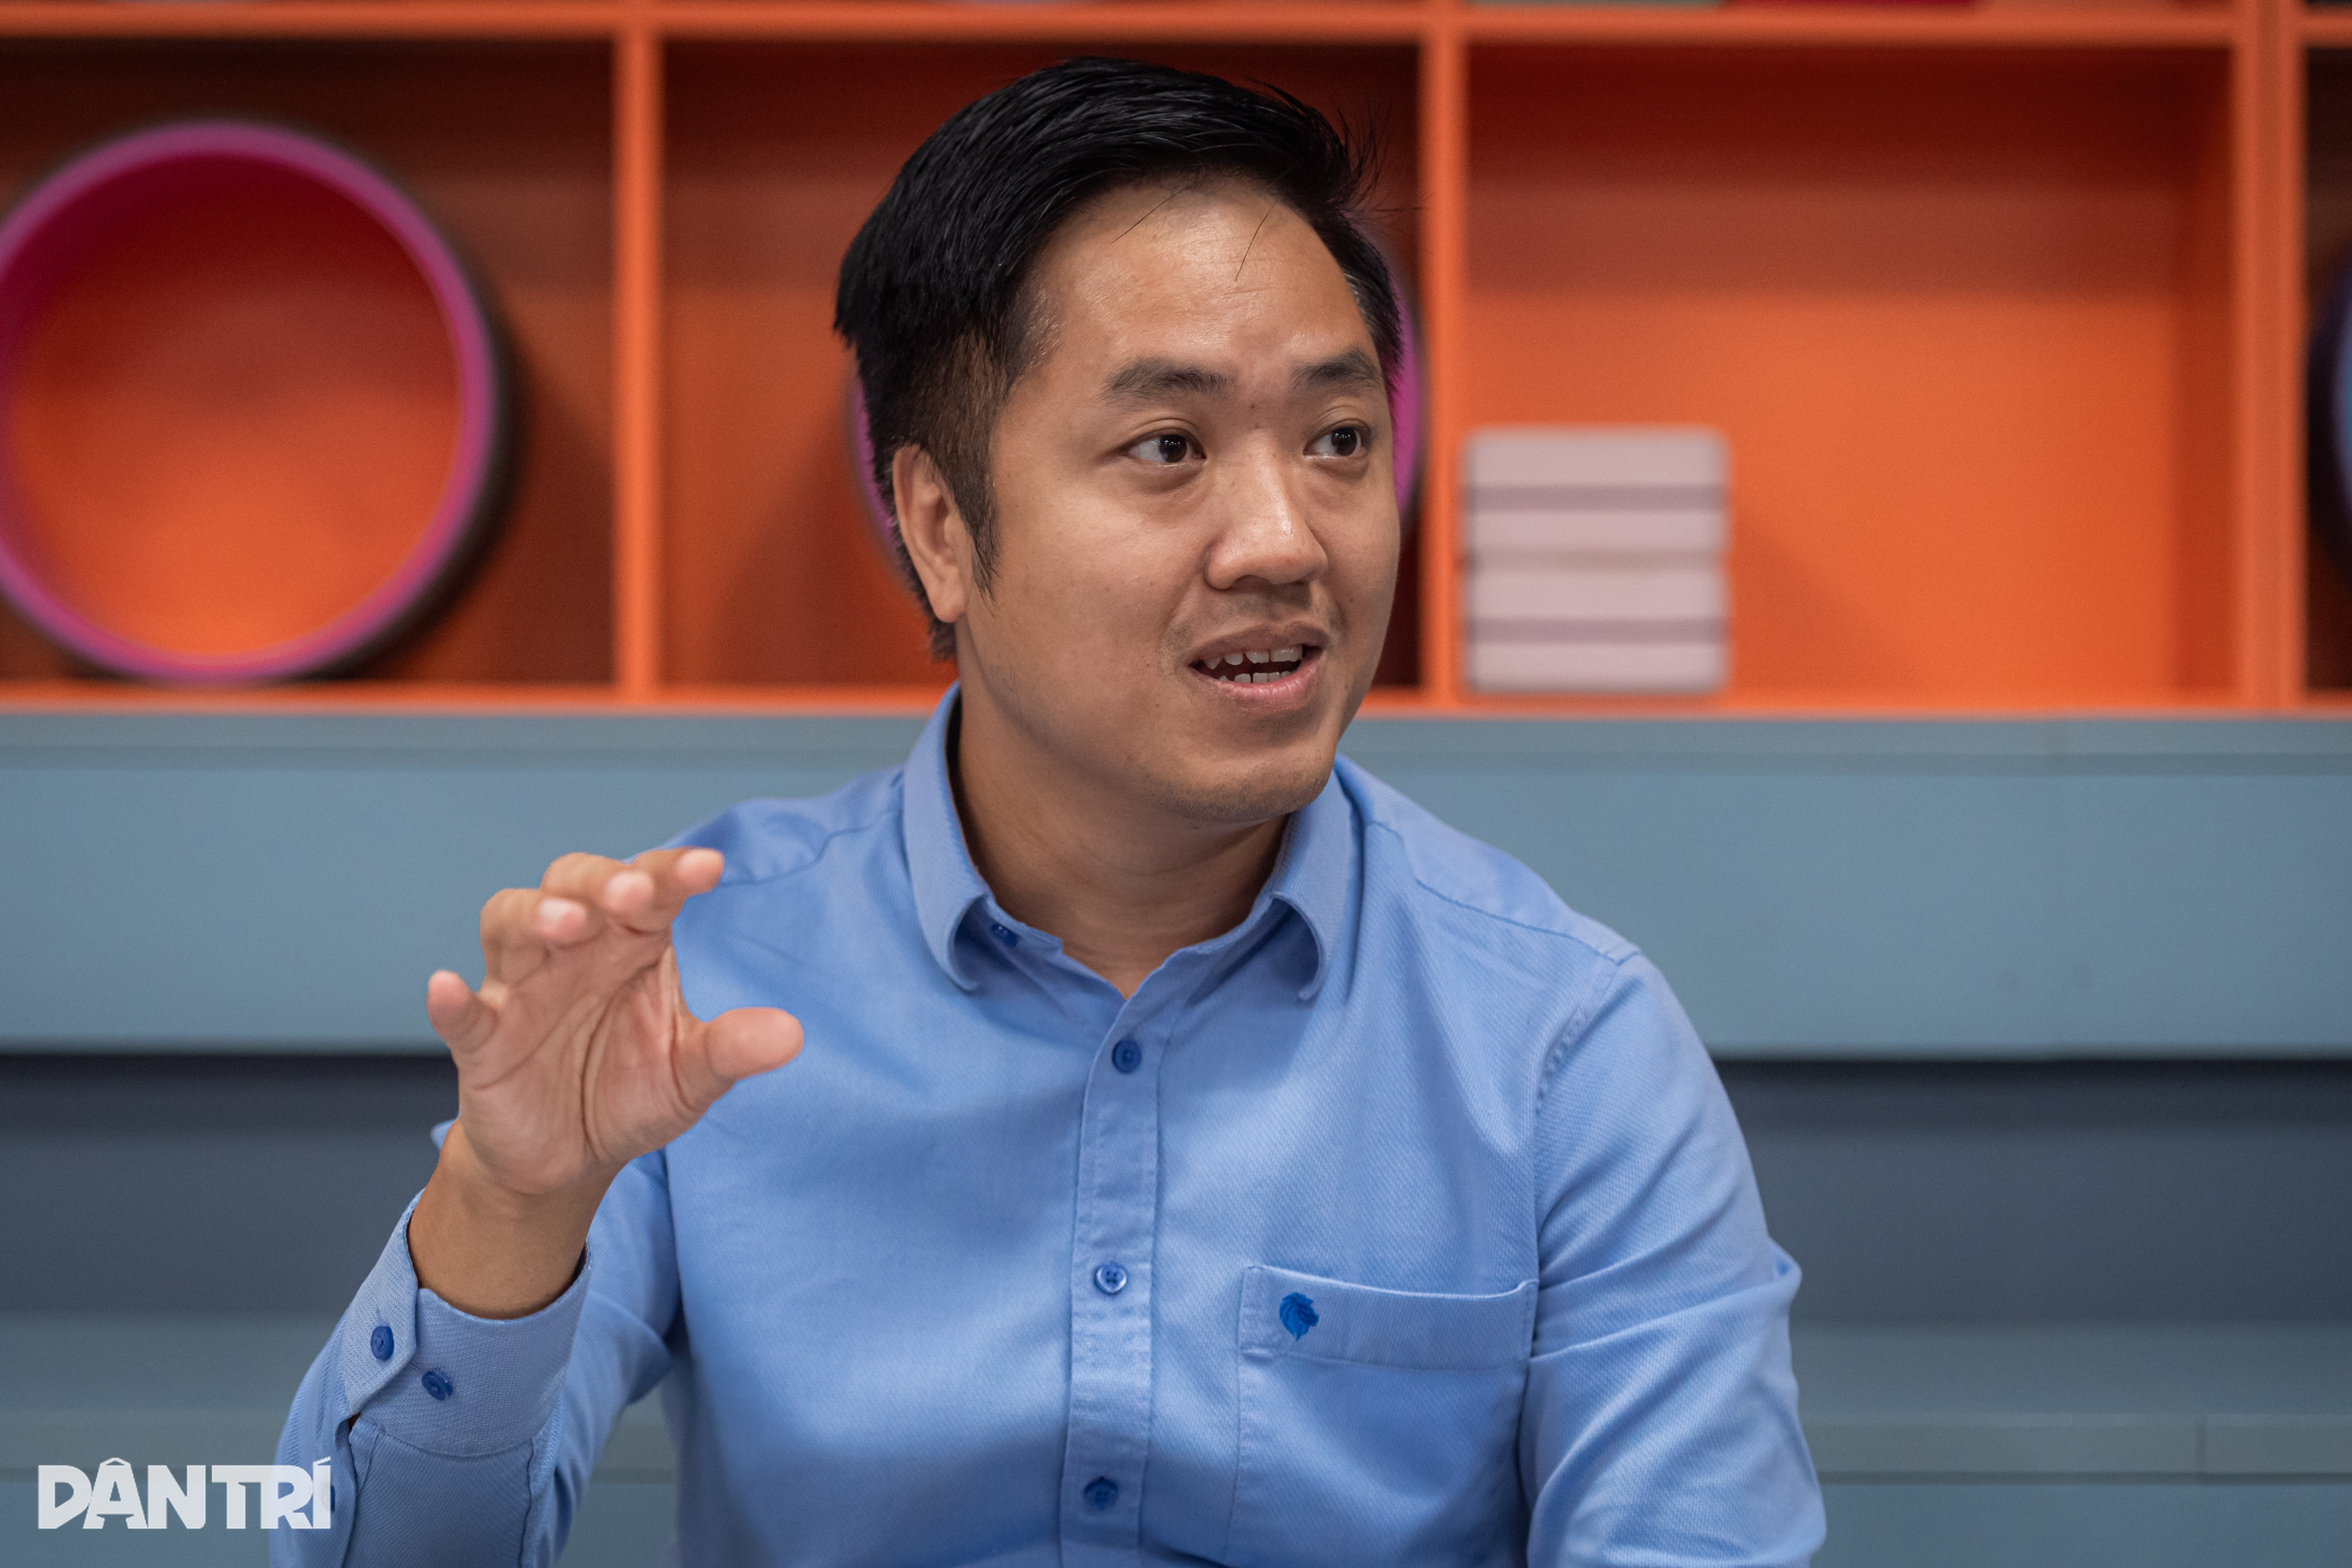
Theo chuyên gia Nguyễn Chiến Thắng, tạo được một khuôn mặt giả giống người thật không đồng nghĩa có thể vượt qua toàn bộ quy trình eKYC của ngân hàng (Ảnh: Viết Huy).
Theo ông Thắng, ở bước mở tài khoản trực tuyến, hệ thống không chỉ so sánh khuôn mặt.
Người dùng còn phải cung cấp giấy tờ định danh, dữ liệu căn cước và thực hiện các bước xác thực khác.
“Chỉ có ảnh khuôn mặt trên mạng thì chưa đủ để tự mở tài khoản ngân hàng dưới tên của người khác”, ông Thắng cho biết.
Trong thực tế, rủi ro thường xuất hiện khi kẻ xấu tìm cách lấy thêm dữ liệu hoặc khiến chính nạn nhân tự thực hiện các bước xác minh.
Một trong những cách thức phổ biến là kẻ xấu thuê hoặc mua lại tài khoản ngân hàng được người khác đứng tên.
Kẻ xấu có thể trả tiền để một người sử dụng căn cước và khuôn mặt thật của chính họ nhằm hoàn thành quy trình mở tài khoản, sau đó bàn giao quyền sử dụng.

Kẻ xấu có thể tìm cách lừa người dùng tự cung cấp căn cước, quét khuôn mặt hoặc cấp quyền điều khiển thiết bị thay vì trực tiếp “phá” hệ thống ngân hàng (Ảnh: Đoàn Thủy).
Một kịch bản khác nguy hiểm hơn là lừa người dùng cài đặt ứng dụng giả mạo.
Các ứng dụng này có thể được ngụy trang dưới dạng dịch vụ công, ứng dụng điện lực, xác thực danh tính hoặc phần mềm quen thuộc.
Sau khi cài đặt, người dùng được hướng dẫn đưa căn cước lại gần điện thoại, quét khuôn mặt hoặc cấp quyền truy cập sâu cho ứng dụng.
Trong trường hợp thiết bị bị chiếm quyền điều khiển, kẻ xấu có thể thu thập được nhiều dữ liệu hơn rất nhiều so với một bức ảnh trên mạng.
“Có những tình huống nạn nhân tự quét căn cước, tự quét khuôn mặt theo hướng dẫn của ứng dụng giả. Khi đó, vấn đề không còn chỉ là deepfake mà là cả một chuỗi tấn công vào thiết bị và dữ liệu cá nhân”, ông Thắng phân tích.
Điều này cho thấy trong nhiều vụ việc, mắt xích yếu không nhất thiết nằm ở thuật toán nhận diện khuôn mặt. Kẻ gian có thể tìm cách đi vòng qua công nghệ bằng chính hành vi của người dùng.
Khuôn mặt không phải lớp bảo mật duy nhất
Một mối lo khác liên quan tới các giao dịch yêu cầu xác thực sinh trắc học.
Theo ông Thắng, trước đây từng xuất hiện những kỹ thuật can thiệp vào ứng dụng nhằm đưa luồng video giả vào thay cho hình ảnh từ camera thật.
Về nguyên tắc, nếu hệ thống chỉ “nhìn” thấy một luồng hình ảnh mà không xác minh được nguồn của luồng dữ liệu đó, video deepfake có thể trở thành một rủi ro.
Tuy nhiên, ông cho biết các hệ thống ngân hàng hiện nay đã tăng cường nhiều lớp bảo vệ ứng dụng nhằm hạn chế việc can thiệp mã nguồn, chèn camera ảo hoặc thay thế dữ liệu hình ảnh.

Khi mở tài khoản trực tuyến, khuôn mặt chỉ là một trong nhiều lớp xác thực, bên cạnh giấy tờ định danh và các bước kiểm tra khác (Ảnh minh họa: Đoàn Thủy).
Dữ liệu xác thực có thể được kiểm tra để bảo đảm xuất phát từ thiết bị thật và quá trình thực hiện có sự tham gia của người dùng thật.
Bên cạnh đó, khuôn mặt cũng không phải yếu tố duy nhất. Một giao dịch có thể còn được bảo vệ bởi mật khẩu đăng nhập, OTP, Smart OTP hoặc các cơ chế kiểm tra bất thường khác.
Do đó, theo ông Thắng, không nên hiểu rằng chỉ cần AI tạo được một khuôn mặt giống thật là kẻ xấu có thể ngay lập tức lấy tiền trong tài khoản.
Muốn thực hiện giao dịch trái phép, chúng thường phải chiếm thêm nhiều thông tin hoặc kiểm soát được thiết bị của nạn nhân.
Sự phát triển của deepfake cũng kéo theo hàng loạt công cụ tuyên bố có thể phát hiện ảnh, video do AI tạo ra.
Theo ông Thắng, các giải pháp này hiện có thể hoạt động theo nhiều hướng.
Một cách là dựa trên metadata, tức thông tin về nguồn gốc và quá trình tạo ra file. Tuy nhiên, metadata có thể bị mất khi nội dung được chụp lại màn hình hoặc trải qua một số bước xử lý.
Một hướng khác là dùng chính AI để tìm các dấu vết đặc trưng mà mô hình tạo sinh để lại. Nhưng theo ông Thắng, đây vẫn là một cuộc chạy đua liên tục.

Theo chuyên gia, các công cụ phát hiện deepfake hiện chỉ mang tính tham khảo và chưa thể đảm bảo độ chính xác tuyệt đối trước các mô hình AI ngày càng tinh vi (Ảnh: Viết Huy).
“Một công cụ phát hiện có thể nhận diện tốt sản phẩm của mô hình này nhưng chưa chắc hiệu quả tương tự với một mô hình mới hơn. Hiện tại chưa thể coi những công cụ này là chính xác 100%”, ông nhận định.
Anh Vũ Duy Hưng, nhà sáng lập ColorMind, đơn vị ứng dụng AI vào sản xuất nội dung và điện ảnh cho biết, từ kinh nghiệm trực tiếp làm nội dung bằng AI, anh Hưng cho biết nhiều dấu hiệu từng giúp nhận ra deepfake như mắt thiếu tự nhiên, khẩu hình lệch, răng lỗi hay làn da quá mịn đang dần được các mô hình mới khắc phục.
Thậm chí có những nội dung mà ngay người làm nghề lâu năm cũng khó phân biệt chỉ bằng mắt thường.
Vì vậy, việc dựa hoàn toàn vào khả năng “soi” một khuôn mặt giả ngày càng kém chắc chắn.
Xác minh nguồn quan trọng hơn cố đoán video thật hay giả
Theo các chuyên gia, khi công nghệ deepfake tiến bộ, người dùng cần thay đổi cách phản ứng trước những yêu cầu bất thường.
Nếu nhận được cuộc gọi video từ người thân yêu cầu chuyển tiền, câu hỏi quan trọng không nên chỉ là “gương mặt này có lỗi AI hay không?”. Điều cần xác minh trước tiên là người đang đưa ra yêu cầu có thực sự là người đó hay không.
Người dùng có thể gọi lại số điện thoại quen thuộc, liên hệ qua một kênh khác hoặc xác nhận với người thứ ba.
Với những giao dịch có giá trị lớn, càng không nên dựa duy nhất vào hình ảnh, giọng nói hay một cuộc gọi video.

Theo chuyên gia, khi hình ảnh và giọng nói đều có thể bị làm giả, xác minh đa kênh vẫn là lớp phòng vệ quan trọng trước các yêu cầu chuyển tiền bất thường (Ảnh: Tuấn Anh).
Nếu phát hiện khuôn mặt hoặc giọng nói của mình đang bị sử dụng để giả mạo, ông Thắng khuyến cáo người dân cần nhanh chóng thông báo cho cơ quan chức năng, đồng thời cảnh báo người thân, bạn bè và đồng nghiệp qua những kênh liên lạc chính thức.
Trong bối cảnh khuôn mặt có thể bị AI sao chép, sinh trắc học vẫn là một công cụ xác thực quan trọng, nhưng giá trị của nó nằm ở việc được đặt trong một hệ thống nhiều lớp.
Bởi trong thời đại deepfake, một khuôn mặt giống thật chưa chắc là người thật, và một hệ thống an toàn không thể chỉ dựa vào việc “nhìn mặt để tin”.